

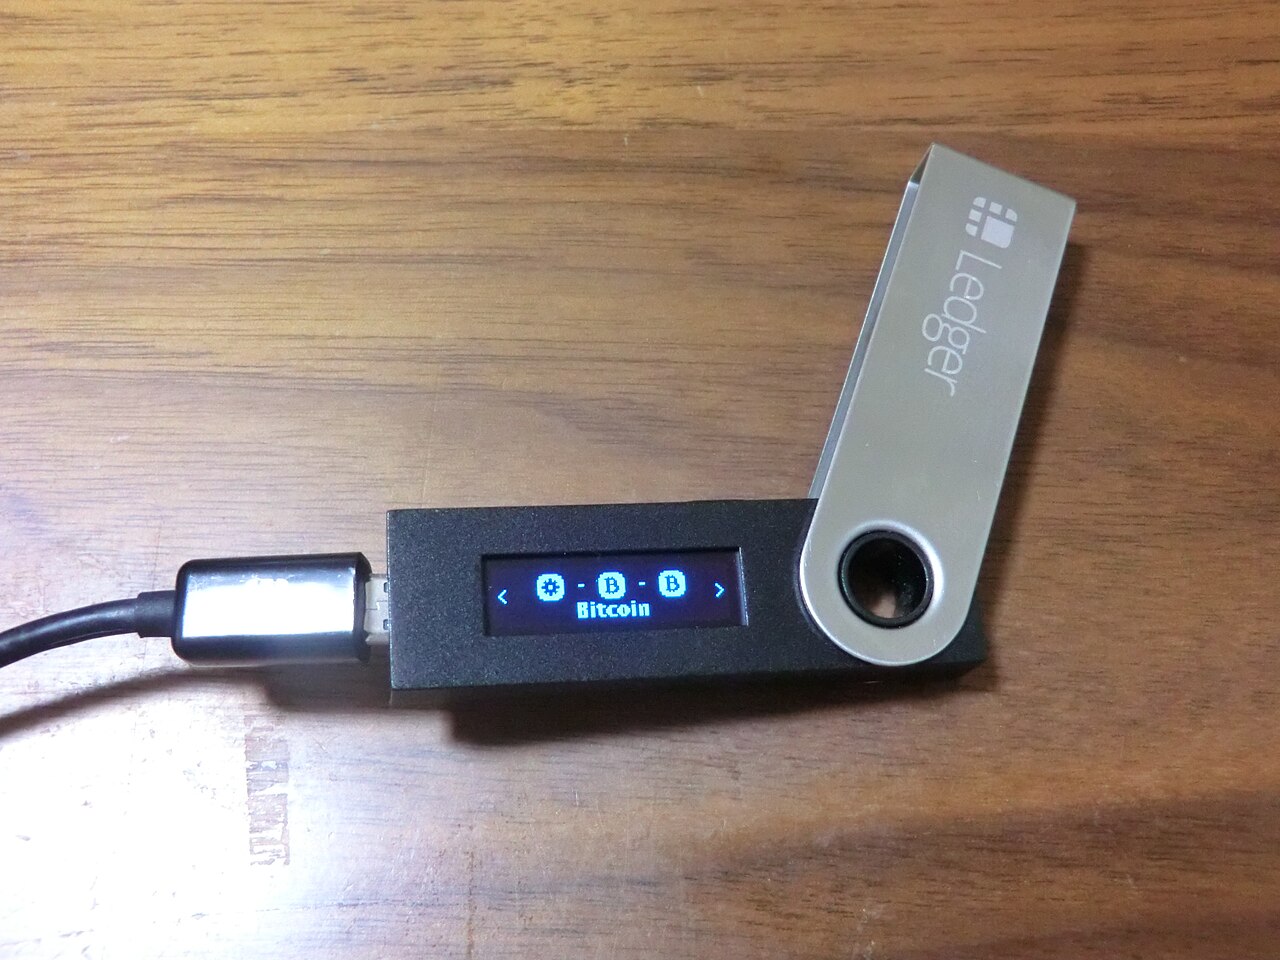


Η Ledger επιβεβαίωσε ότι τουλάχιστον ένα από τα πορτοφόλια Ledger που πούλησε ο μεταπωλητής CryptoBilis είχε κρυφό, μη εξουσιοδοτημένο εμφύτευμα υλικού (hardware implant). Παράλληλα, ερευνητές του blockchain εκτιμούν ότι οι επιτιθέμενοι έκλεψαν από 86 έως 93 εκατ. δολάρια από περισσότερα από 300 πορτοφόλια.
Τι συνέβη με τα πορτοφόλια Ledger της CryptoBilis
Η CryptoBilis είναι μεταπωλητής συσκευών Ledger στη Νοτιοανατολική Ασία, με δραστηριότητα στην Ινδονησία, τη Μαλαισία και τις Φιλιππίνες. Την Παρασκευή 9 Οκτωβρίου, η Ledger ανακοίνωσε ότι ερευνά αναφορές για χαμένα κεφάλαια από συσκευές που αγόρασαν πελάτες μέσω της εταιρείας.
Μια μέρα αργότερα, η υποστήριξη της Ledger έγραψε ότι η συσκευή ενός θύματος «περιείχε μη εξουσιοδοτημένο εμφύτευμα υλικού». Αμέσως μετά, η CryptoBilis σταμάτησε την πώληση όλων των hardware wallets μέχρι το τέλος της έρευνας.
Στην ενημέρωση της Κυριακής 11 Οκτωβρίου, η Ledger σημείωσε ότι όλες οι επιβεβαιωμένες περιπτώσεις αφορούν συσκευές από την CryptoBilis. Επιπλέον, χαρακτήρισε περιορισμένο τον αριθμό των συσκευών και ανέφερε ότι συνεργάζεται με τις αρχές.
Το μέγεθος των απωλειών
Η Ledger δεν έχει δώσει επίσημο ποσό. Ωστόσο, ο ερευνητής Specter εκτιμά απώλειες άνω των 86 εκατ. δολαρίων σε Bitcoin, Ethereum και Tron. Άλλες αναλύσεις ανεβάζουν το ποσό κοντά στα 93 εκατ. δολάρια, από περισσότερα από 300 πορτοφόλια.
Ο ερευνητής ασφαλείας Mark Karpelès, πρώην CEO του Mt. Gox, περιέγραψε πώς μπορεί να λειτουργούν τα εμφυτεύματα. Σύμφωνα με τον ίδιο, καταγράφουν την οθόνη της συσκευής και στέλνουν τη φράση ανάκτησης μέσω δικτύου κινητής τηλεφωνίας. Αυτές είναι όμως παρατηρήσεις ερευνητή και όχι επίσημη τεχνική εξήγηση της Ledger.
Μάλιστα, ο CZ της Binance ισχυρίστηκε στο X ότι οι επιτιθέμενοι «αγόρασαν» ουσιαστικά τον μεταπωλητή. Ο ισχυρισμός του δεν έχει ανεξάρτητη επιβεβαίωση, ενώ η CryptoBilis δεν έχει απαντήσει δημόσια.
Τι λέει η Ledger για τα συστήματά της
Η Ledger τονίζει ότι τα δικά της συστήματα και οι απευθείας πωλήσεις της είναι ασφαλή. Κατά την εταιρεία, η παραποίηση αφορά μόνο την παρτίδα που διένειμε η CryptoBilis. Επιπλέον, ελέγχει ξανά τις διαδικασίες των εξουσιοδοτημένων μεταπωλητών της και απαγόρευσε την επαναπώληση συσκευών από επιστροφές.
Ωστόσο, το περιστατικό δείχνει ένα παλιό πρόβλημα. Ένα hardware wallet προστατεύει τα κλειδιά σας μόνο αν η ίδια η συσκευή είναι γνήσια. Αν κάποιος την αλλοιώσει πριν φτάσει στα χέρια σας, η ασφάλεια χάνει κάθε νόημα. Ένα διαφορετικό αλλά εξίσου σκληρό μάθημα είχε δώσει και η πρόσφατη επίθεση στη Bitget.
Τι πρέπει να κάνουν οι κάτοχοι πορτοφολιών Ledger
Αν αγοράσατε συσκευή από την CryptoBilis, η Ledger συστήνει τα εξής:
- Μην ενεργοποιήσετε συσκευή που δεν έχετε χρησιμοποιήσει ακόμα.
- Αν τη χρησιμοποιείτε ήδη, μεταφέρετε άμεσα τα κεφάλαιά σας σε νέα φράση ανάκτησης, σε συσκευή που αγοράσατε απευθείας από τη Ledger.
- Επικοινωνήστε με την επίσημη υποστήριξη της Ledger και κάντε καταγγελία στις τοπικές αρχές.
- Θυμηθείτε ότι η Ledger δεν θα σας καλέσει ποτέ και δεν θα ζητήσει ποτέ τις 24 λέξεις σας.
Για τους αναγνώστες στην Ελλάδα, οι επιβεβαιωμένες περιπτώσεις αφορούν μόνο την Ασία. Παρόλα αυτά, οι βασικοί κανόνες ισχύουν για όλους. Αγοράζετε hardware wallets μόνο από το επίσημο κατάστημα ή από εξουσιοδοτημένους μεταπωλητές. Επίσης, μην χρησιμοποιείτε ποτέ συσκευή με έτοιμη φράση ανάκτησης.
Τέλος, δείτε τον οδηγό μας για τα πιο συχνά λάθη στα crypto. Η ασφάλεια των πορτοφολιών Ledger, όπως και κάθε συσκευής, ξεκινά από το σημείο αγοράς.
Το άρθρο θα ενημερωθεί αν η Ledger δώσει νέα στοιχεία για την έρευνα.
Φωτογραφία: Motokoka / Wikimedia Commons, CC BY-SA 4.0